Server MCP pertama untuk agen untuk pengujian keamanan AI yang dikendalikan operator
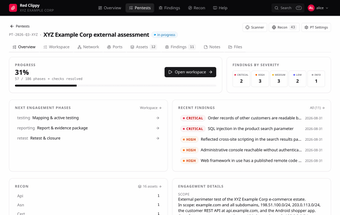
red-clippy, dari Pendiri CSPF, adalah server MCP yang mengubah LLM standar menjadi asisten keamanan proaktif untuk mengelola keterlibatan pentest. Ini membingkai aset, temuan, dan bukti sehingga seorang agen dapat berpartisipasi dalam tugas siklus hidup. Server ini mencakup jabat tangan doktrin, keluaran grafik serangan, dan pengambilan keluaran alat untuk mengoordinasikan tindakan agen. Alat ini menargetkan peneliti keamanan siber, tim merah, dan penguji penetrasi yang membutuhkan orkestra penilaian yang diawasi dan didorong oleh agen.
Tugas apa yang sebenarnya dapat Anda gunakan untuk itu?
Alat ini memposisikan model bahasa sebagai pengendali aktif untuk alur kerja pengujian penetrasi. Ini mencakup pelacakan ruang lingkup dan aset, pengamatan dan pengumpulan bukti, cakupan metodologi, manajemen temuan, dan pembuatan grafik serangan. Kasus penggunaan termasuk mengagregasi keluaran pemindai ke dalam satu konteks, menghasilkan set bukti terstruktur, dan mempertahankan catatan keterlibatan yang dapat dilacak. Ruang lingkupnya mencakup siklus hidup pentest daripada tugas pelaporan satu kali, sehingga operator dapat memusatkan artefak dari beberapa alat.
Seberapa akurat dan disiplin keluaran yang dihasilkan agen?
Protokol Konteks Model handshake menyediakan dokumen Instruksi Tim Merah pada awal sesi, memberikan agen doktrin operasional dan instruksi yang sadar konteks. Struktur itu membatasi keputusan agen dengan memetakan keluaran ke cakupan metodologi yang dilacak dan format temuan, yang membantu membuat artefak yang dihasilkan mesin lebih mudah untuk divalidasi. Doktrin mengurangi respons bebas bentuk, tetapi temuan yang dihasilkan masih memerlukan verifikasi manusia sebelum pelaporan resmi.
Input dan lingkungan apa yang dibutuhkan?
Alat ini memerlukan klien yang kompatibel dengan MCP, misalnya Claude Desktop, dan lingkungan lokal yang dikendalikan oleh operator keamanan, dengan default:7337. Ini menyerap keluaran dari pemindai eksternal dan alat analisis dan mengorganisir data tersebut untuk pemrosesan agen. Penempatan mengasumsikan eksekusi lokal dan kontrol operator; server dirancang untuk menerima keluaran alat yang terstruktur daripada umpan mentah yang tidak diaudit dari sumber publik.
Batasi operasional dan langkah-langkah keamanan apa yang penting?
Proyek ini tidak diperkuat untuk paparan publik dan dimaksudkan untuk dijalankan di mesin yang berada di bawah kontrol operator, jadi pilihan hosting menentukan risiko operasional. Agen menghasilkan tindakan dan artefak yang sebaiknya diperlakukan sebagai item draf yang memerlukan tinjauan manusia. Diskusi komunitas muncul di GitHub dan Kitploit, yang menunjukkan minat, tetapi pengadopsi harus merencanakan tata kelola, verifikasi bukti, dan alur kerja yang diawasi sebelum mengandalkan alat ini dalam keterlibatan berisiko tinggi.
Siapa yang harus mengadopsinya dan kapan
Alat ini cocok untuk tim keamanan yang siap untuk memperlakukan artefak yang dihasilkan mesin sebagai masukan untuk proses tinjauan yang disiplin dan untuk menegakkan tata kelola di sekitar tindakan agen. Ini tidak cocok untuk kelompok yang mencari otomatisasi yang dihosting di cloud tanpa campur tangan atau untuk organisasi yang tidak memiliki pengawasan pengujian formal. Adopsi memberikan hasil ketika tim menggabungkan pengawasan operator, verifikasi bukti, dan persetujuan manusia sebelum memindahkan temuan ke dalam perbaikan atau laporan formal. Pilihan ini menghargai tata kelola dan disiplin operator.